BlueSecure lève 1 million d’euros pour ses serious games de cybersécurité
L'actualité en bref
BlueSecure lève 1 million d’euros pour renforcer ses formations de cybersécurité immersives et préparer son expansion en Europe.
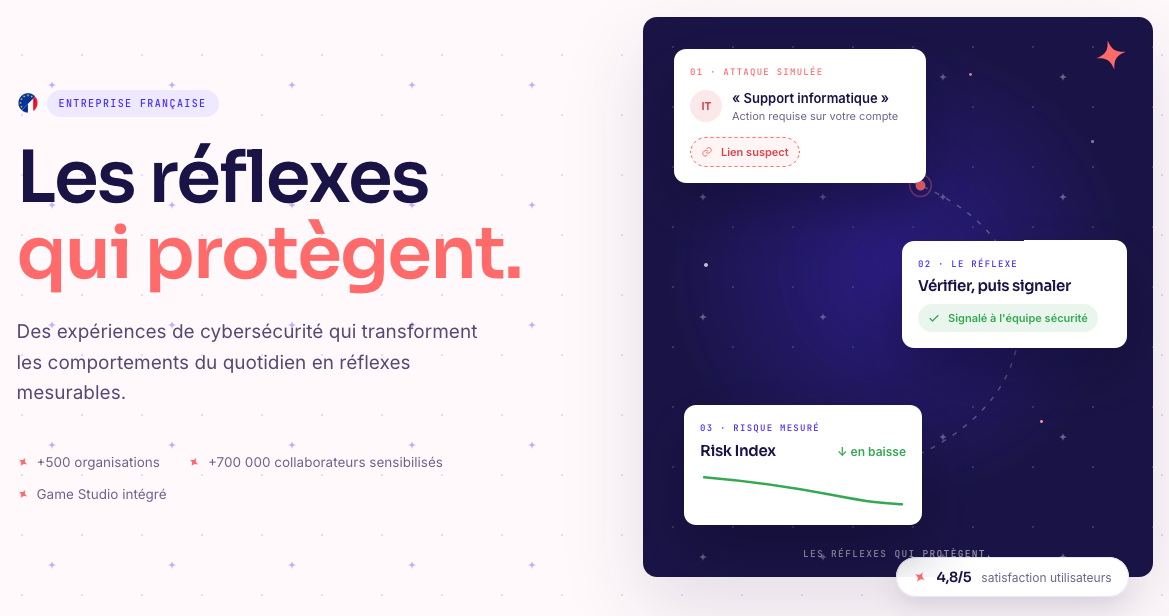
BlueSecure réalise une levée de 1 million d’euros auprès de Paris Business Angels, Arts & Métiers Business Angels et Bpifrance afin d’accélérer le développement de sa plateforme de sensibilisation cyber. L’entreprise française, fondée en 2017, revendique plus de 500 organisations clientes et plus de 700 000 collaborateurs sensibilisés en 2025, avec une approche centrée sur l’immersion, le jeu et les simulations d’attaques.
Cette opération intervient dans un contexte où la cybersécurité ne se limite plus aux outils techniques : les erreurs humaines, les manipulations psychologiques et les usages de l’intelligence artificielle deviennent des vecteurs d’attaque majeurs. Pour les entreprises, les collectivités et les secteurs régulés, former les équipes devient une exigence opérationnelle, réglementaire et assurantielle. Les textes européens comme NIS2, DORA et le Cyber Resilience Act renforcent cette pression en imposant une meilleure gouvernance du risque cyber. La proposition de BlueSecure répond à un marché en croissance, à la croisée de la cybersécurité, de la formation professionnelle, de la conformité et de la souveraineté numérique.
BlueSecure veut industrialiser la sensibilisation cyber immersive
Une levée de fonds pour passer à l’échelle
BlueSecure franchit une étape structurante avec une première levée de fonds de 1 million d’euros. L’opération est menée auprès de Paris Business Angels, Arts & Métiers Business Angels et Bpifrance, trois acteurs habitués à accompagner des entreprises technologiques françaises dans leurs phases d’accélération.
Fondée en 2017, la société s’est positionnée sur un segment devenu stratégique : la sensibilisation des collaborateurs aux risques cyber. Son ambition n’est pas seulement de diffuser des contenus pédagogiques, mais d’entraîner les salariés à reconnaître des situations d’attaque réalistes, à adopter les bons réflexes et à limiter les comportements à risque.
Les fonds levés doivent permettre de renforcer les équipes en R&D, en production de contenus et en développement commercial. BlueSecure prévoit aussi d’accélérer la conception de nouveaux formats interactifs, notamment autour des menaces dopées par l’intelligence artificielle, comme les campagnes de spear phishing plus personnalisées, les messages frauduleux générés automatiquement ou les deepfakes utilisés pour usurper l’identité d’un dirigeant.
L’entreprise entend consolider sa position en France avant d’élargir son empreinte en Europe. Ce point est important, car le marché européen est en pleine recomposition sous l’effet des nouvelles obligations réglementaires et de la montée en puissance d’acteurs spécialisés capables d’adresser les besoins des PME, des ETI, des grands comptes et des administrations.
Pourquoi la sensibilisation cyber devient un enjeu business
Pendant longtemps, les budgets cybersécurité ont surtout été consacrés aux pare-feu, aux antivirus, aux solutions de détection, aux sauvegardes et aux services de réponse à incident. Ces briques restent indispensables, mais elles ne suffisent pas lorsque l’attaque commence par un clic, un mot de passe réutilisé, un appel frauduleux ou une validation trop rapide d’un virement.
Selon les grandes études internationales sur les incidents cyber, le facteur humain intervient dans une part majeure des compromissions, souvent autour de deux tiers des violations de données lorsqu’on additionne phishing, ingénierie sociale, erreurs de configuration ou mauvaises pratiques d’identification. Le coût moyen mondial d’une violation de données est estimé à plusieurs millions de dollars, avec des impacts qui dépassent largement la remise en état technique : interruption d’activité, perte de confiance, sanctions réglementaires, frais juridiques, hausse des primes d’assurance et atteinte à la réputation.
Pour un dirigeant, le sujet est donc directement économique. Une campagne de sensibilisation efficace peut réduire l’exposition aux attaques les plus fréquentes, améliorer les taux de signalement interne et renforcer la résilience opérationnelle. Dans les secteurs comme la banque, l’assurance, la santé, l’industrie, la défense, l’énergie ou les services publics, cette capacité devient même un critère de conformité et de continuité d’activité.
Le marché adressé par BlueSecure se situe à l’intersection de plusieurs dynamiques : cybersécurité B2B, formation professionnelle, solutions SaaS RH, outils de conformité, cyberassurance et services aux secteurs régulés. Cette hybridation explique l’intérêt des investisseurs pour les entreprises capables de combiner expertise technique, pédagogie et adoption par les utilisateurs.
NIS2, DORA et Cyber Resilience Act : une pression réglementaire favorable
La levée de fonds intervient alors que les entreprises européennes doivent intégrer un cadre réglementaire plus exigeant. La directive NIS2, qui élargit fortement le nombre d’organisations concernées par les obligations de cybersécurité, impose une meilleure gestion des risques, une gouvernance plus structurée et des mesures de prévention adaptées. Elle concerne désormais de nombreux secteurs essentiels ou importants, dont l’énergie, les transports, la santé, l’eau, les infrastructures numériques, l’administration publique, l’agroalimentaire ou certains fournisseurs industriels.
Le règlement DORA, applicable au secteur financier, va plus loin sur la résilience opérationnelle numérique. Les banques, assureurs, prestataires de paiement, gestionnaires d’actifs et fournisseurs critiques doivent démontrer leur capacité à prévenir, détecter, gérer et tester les risques liés aux technologies de l’information. Dans ce contexte, former les équipes n’est pas une option périphérique : c’est une composante de la maîtrise du risque opérationnel.
Le Cyber Resilience Act complète cette évolution en imposant des exigences de cybersécurité aux produits numériques commercialisés dans l’Union européenne. Même s’il concerne d’abord les fabricants et éditeurs, il contribue à élever le niveau d’exigence global sur tout l’écosystème numérique.
Pour BlueSecure, ces textes créent un environnement favorable. Les organisations devront prouver que la cybersécurité est comprise, documentée et partagée au-delà des équipes IT. Les RSSI et les directions conformité auront donc besoin d’outils capables de mesurer l’engagement, les progrès, les comportements à risque et l’efficacité des campagnes de formation.
Rompre avec les limites du e-learning classique
Les formations cyber traditionnelles reposent souvent sur des modules descendants, des vidéos longues, des quiz obligatoires et des rappels annuels. Ce modèle a l’avantage d’être simple à déployer, mais il souffre d’un problème récurrent : l’engagement. Les collaborateurs le perçoivent fréquemment comme une contrainte administrative plutôt que comme un entraînement utile.
BlueSecure affirme que les formats classiques affichent parfois des taux de participation moyens proches de 30 %, un niveau insuffisant pour transformer durablement les comportements. Or la cybersécurité exige de la répétition, de la mise en situation et une capacité à reconnaître des signaux faibles sous pression.
C’est précisément là que l’approche immersive prend de la valeur. Au lieu d’expliquer abstraitement ce qu’est une tentative de phishing, une fraude au président ou une attaque par QR code, la plateforme place les collaborateurs dans des scénarios inspirés des méthodes réellement utilisées par les cybercriminels. L’utilisateur reçoit un email suspect, un SMS piégé, un appel imitant un prestataire, un QR code frauduleux ou une simulation de message vocal trompeur. Il doit décider, signaler, refuser ou demander confirmation.
Cette logique transforme la sensibilisation en entraînement comportemental. Elle permet aussi aux équipes cybersécurité de mesurer des indicateurs concrets : taux de clic, taux de signalement, temps de réaction, typologie des erreurs, populations les plus exposées et évolution des résultats après plusieurs campagnes.
Le Game Studio intégré comme différenciation
L’un des éléments structurants du positionnement de BlueSecure est son Game Studio intégré. Cette capacité interne lui permet de créer ses propres serious games, scénarios de crise et expériences interactives sans dépendre entièrement de prestataires externes.
Dans un marché où les menaces évoluent vite, cet avantage peut être décisif. Une nouvelle technique d’escroquerie, une campagne de deepfake vocal visant des directions financières ou une vague de faux QR codes peut être transformée rapidement en contenu de formation. Pour les clients, cela signifie des programmes plus vivants, plus actuels et mieux alignés sur les risques du moment.
Les formats comme CyberGames Blackout ou RedCode illustrent cette orientation. Ils ne se limitent pas à tester des connaissances individuelles ; ils mettent des équipes en situation de crise et les conduisent à prendre des décisions collectives. Ce type de dispositif est particulièrement pertinent pour les comités de direction, les cellules de crise, les équipes métiers critiques et les collaborateurs exposés à des demandes sensibles.
La gamification ne doit toutefois pas être comprise comme un simple habillage ludique. Lorsqu’elle est bien conçue, elle active des mécanismes pédagogiques puissants : attention, mémorisation, feedback immédiat, droit à l’erreur, progression et implication émotionnelle. Des travaux menés sur la formation immersive montrent que des approches interactives peuvent améliorer la rapidité d’apprentissage et l’ancrage des compétences, surtout lorsque les participants sont confrontés à des scénarios proches de leur réalité professionnelle.
L’intelligence artificielle change la nature des attaques
L’investissement annoncé vise aussi à préparer BlueSecure à une évolution majeure du risque cyber : l’industrialisation des attaques assistées par IA. Les cybercriminels peuvent désormais produire des messages plus crédibles, traduire parfaitement des contenus, imiter des styles rédactionnels internes, générer de faux visuels ou créer des voix synthétiques convaincantes.
Le spear phishing, qui cible une personne précise avec un message personnalisé, devient plus accessible et plus difficile à détecter. Les directions financières, ressources humaines, achats, commerciales et juridiques sont particulièrement exposées, car elles manipulent des données sensibles, des contrats, des factures, des virements ou des informations personnelles.
Dans ce contexte, les bonnes pratiques ne se limitent plus à vérifier les fautes d’orthographe ou l’adresse de l’expéditeur. Les collaborateurs doivent apprendre à reconnaître une demande anormale, à appliquer des procédures de contre-appel, à utiliser des canaux de validation séparés, à signaler rapidement les doutes et à résister à la pression psychologique. Les formations immersives permettent justement de reproduire ces ressorts : urgence, autorité hiérarchique, confidentialité, opportunité commerciale ou menace de sanction.
La souveraineté comme argument stratégique
BlueSecure met également en avant un positionnement souverain : capital français, hébergement en France et conservation des données sur le territoire national. Pour beaucoup d’organisations, ce point devient déterminant, en particulier lorsque la plateforme traite des données liées aux comportements des salariés, aux incidents simulés, aux performances de formation ou à l’exposition cyber interne.
Les RSSI, les DPO et les directions juridiques sont de plus en plus attentifs à la localisation des données, aux sous-traitants, aux garanties contractuelles, aux certifications d’hébergement et aux risques d’extraterritorialité. Dans le secteur public, la défense, la finance ou les infrastructures critiques, choisir un acteur européen ou français peut faciliter les arbitrages de conformité et de sécurité.
Ce positionnement peut aussi aider BlueSecure dans son expansion européenne. La demande pour des solutions cyber respectant les standards européens de protection des données et de souveraineté progresse, notamment face à la dépendance historique à certains fournisseurs extra-européens.
Une trajectoire à suivre sur un marché en consolidation
Avec plus de 500 clients, dont des PME, des grands groupes, des acteurs publics, des banques internationales, des ministères et des organisations liées à la défense, BlueSecure dispose déjà de références utiles pour accélérer. L’enjeu sera désormais de transformer cette base en croissance récurrente, d’industrialiser la production de contenus et de démontrer l’efficacité mesurable de ses programmes.
Le marché de la sensibilisation cyber devrait continuer à se professionnaliser. Les entreprises ne rechercheront plus seulement des modules de formation, mais des plateformes capables de s’intégrer à leurs politiques de sécurité, de produire des tableaux de bord exploitables, de personnaliser les scénarios par métier et de suivre la progression dans le temps.
Pour les entrepreneurs et professionnels de l’innovation, cette levée illustre une tendance plus large : les meilleurs produits cyber ne sont plus seulement défensifs et techniques, ils doivent aussi être adoptés par les utilisateurs. En plaçant l’humain au centre, tout en s’appuyant sur le jeu, la donnée et la souveraineté, BlueSecure se positionne sur un besoin durable : faire de chaque collaborateur un maillon plus solide de la chaîne de sécurité.

Service partenaire
Une question juridique ?
Obtenez une premiere reponse claire avec Juritravail.
Posez gratuitement votre première question juridique aux experts de Juritravail !